まんだらけ不正アクセスの真相!個人情報流出とクレカ被害・必須の自衛策
サブカルチャーやコレクターズアイテムの売買で国内外から絶大な支持を集める「まんだらけ」。貴重な一点物や絶版ホビーを求めるファンにとって欠かせない通販プラットフォームですが、不正アクセスおよび不正ログインの発生が確認され、利用者の間に大きな動揺が走りました。
会員登録データや購入履歴といったプライバシー情報の流出リスク、さらにはアカウントの乗っ取りや決済への悪影響など、不安視されるポイントは多岐にわたります。公式発表で判明した事実関係や被害実態を紐解きつつ、ユーザーが今すぐ講じるべき自衛策を詳しく整理しました。
📌 【この記事の重要ポイントまとめ】
- 要点1:まんだらけの通販サービスを標的とした不正アクセスが判明し、一部アカウントへの不正ログインや個人情報閲覧の懸念が浮上。
- 要点2:クレジットカード情報自体は外部決済システム連携のため直接流出を免れたものの、登録情報の悪用やアカウント乗っ取りに厳重な警戒が必要。
- 要点3:被害拡大を防ぐため、早急なパスワード変更や他サービスとの使い回し見直し、不審な取引通知の確認が強く推奨される。
【2026年最新情報】まんだらけ不正アクセス・不正ログインの経緯と発覚のきっかけ
ホビー愛好家を中心に広く親しまれている「まんだらけWEB通販」において、外部の第三者による不正アクセスや不正ログインの兆候が確認されたことが発端となりました。特定のIPアドレス群から短時間に連続して試行された不自然なログインリクエストが検知され、システム側の監視体制によって異常が浮き彫りになった形です。
調査の進展に伴い、攻撃者が保有する他社由来のID・パスワードリストを用いた「パスワードリスト攻撃(クレデンシャルスタッフィング)」の可能性が濃厚となりました。まんだらけの公式発表でも、不審なアクセスを遮断するためのアクセス制限やセキュリティプロトコルの見直しといった緊急措置が速やかに講じられたことが明かされています。
個人情報流出とクレジットカード被害の真相|公式発表から見る実際の被害状況
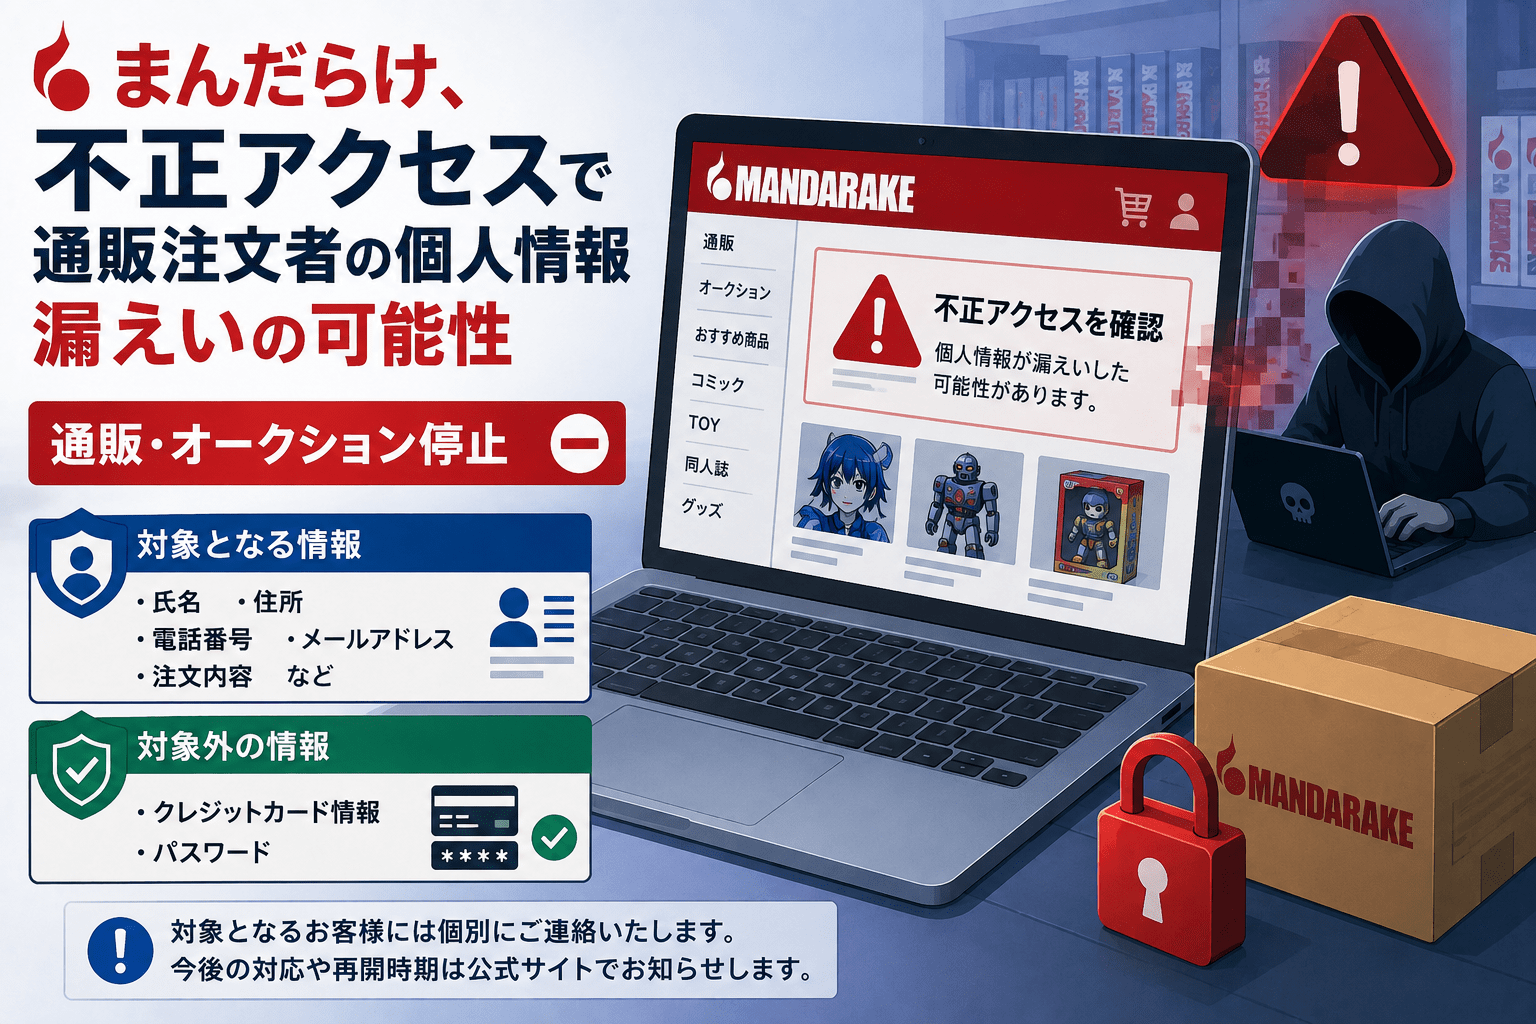
利用者にとって最大の懸念事項であるのが、個人情報流出の規模とクレジットカード被害の有無です。調査結果および公式のアナウンスによると、不正ログインを許してしまった一部のアカウントにおいて、氏名、住所、電話番号、メールアドレス、過去の注文履歴といったマイページ上で閲覧可能な会員情報が第三者に閲覧された恐れが指摘されています。
一方で、クレジットカード情報の直接的な漏洩は確認されていません。同社通販サイトではカード情報を自社サーバー内に保持しない「トークン決済(非保持化対応)」を導入しているため、カード番号そのものやセキュリティコードが攻撃者の手に渡った痕跡はないとされています。ただし、アカウント内部に保存されていた配送先情報などを悪用したなりすましや、フィッシング詐欺メールの標的とされる二次被害リスクは残るため、軽視は禁物です。
アカウント乗っ取りの手口と原因|通販セキュリティの課題と再発防止策
今回の事案で浮き彫りとなった原因は、サービス側のインフラ脆弱性だけでなく、複数サービス間におけるパスワードの使い回しを突いた組織的な攻撃手法にあります。自動化されたボットを用いてログインを試みる手口は年々巧妙化しており、単一の防御壁だけでは防ぎきれないケースが増加しています。
事態を重く見た運営側は、原因究明とともに具体的な再発防止策を発表しました。主な強化方針は以下の通りです。
- 連続ログイン試行への遮断強化:不審なログイン試行を自動検知し、該当IPからのアクセスを即時ブロックするレートリミット機能の厳格化。
- 多要素認証(2FA)の導入検討:ログイン時や重要情報の変更時にワンタイムパスワードを求めるセキュリティレイヤーの追加。
- 脆弱性診断と監視体制の拡充:外部の専門機関と連携した定期的なペネトレーションテスト(侵入実験)の実施と、24時間365日のログ監視体制の強化。
「勝手に購入された?」ネットの反応とコレクター界隈に走った激震
インシデントの表面化直後、SNSや掲示板などのネット上では多くの利用者が反応を示しました。「注文履歴に見覚えのない高額商品が入っていないか焦った」「昔登録したまま放置していたアカウントが心配」といったリアルな声が相次ぎ、一時トレンドに関連ワードが浮上するほどの騒動となりました。
特にプレミア価格がつくビンテージ玩具や限定品を扱う性質上、万が一アカウントが乗っ取られた場合の買い占めや転売悪用を危惧する声が目立ちました。幸いにも大規模な不正決済の多発は抑え込まれたものの、長年利用してきたヘビーユーザーほど「二度と起きないよう根本的なインフラ強化を進めてほしい」と切実な要望を寄せています。
【今すぐできる自衛術】パスワード変更の手順と問い合わせ窓口まとめ
まんだらけ会員であるならば、被害の有無にかかわらず直ちに自衛アクションを実行することが推奨されます。アカウントを保護するための必須手順をまとめました。
1. パスワードの即時変更
まんだらけのマイページにログインし、英名・数字・記号を組み合わせた12文字以上の推測されにくい文字列に変更してください。他サイトと同じパスワードを使い回している場合は、そちらの変更も必須です。
2. 注文履歴と登録情報の再確認
マイページ内の「お届け先住所」「注文履歴」に見覚えのない変更や取引がないかを念入りに確認しましょう。
3. クレジットカード利用明細のチェック
万が一の事態に備え、直近数ヶ月分のカード明細に心当たりのない決済が含まれていないかを確認します。
4. 公式の問い合わせ窓口への連絡
もし身に覚えのないログイン通知や注文完了メールが届いた場合は、まんだらけ公式サイトに設置されている「セキュリティ専用問い合わせ窓口」またはサポートフォームへ速やかに連絡を入れてください。
【まんだらけ 不正アクセス】に関するよくある質問(FAQ)
Q1:退会済みのユーザーや長期間使っていないアカウントも対象になりますか?
A1:退会処理が完全に完了している場合、個人情報はデータベースから削除されているのが通常ですが、休眠状態(退会せず放置している状態)のアカウントは攻撃対象になり得ます。心当たりがある場合は一度ログインしてパスワードを更新するか、不要であれば正式に退会手続きを行うのが安全です。
Q2:クレジットカードを再発行する必要はありますか?
A2:まんだらけ通販ではカード番号自体をサーバーに保持していないため、原則として一律の再発行は不要とアナウンスされています。ただし、不審な引き落としが確認された場合や不安が残る場合は、カード会社へ相談して再発行手続きを依頼することも選択肢の一つです。
Q3:怪しいメールが届いたのですが、どうすればよいですか?
A3:流出したメールアドレス宛に、まんだらけや配送業者を装ったフィッシングメール(偽サイトへの誘導リンク付きメール)が届くリスクがあります。メール内のリンクは安易にクリックせず、必ずブックマークや正規の検索経由で公式サイトへアクセスしてください。
まとめ:通販サイトを安全に利用し続けるための教訓
まんだらけで発生した不正アクセス事案は、便利にネット通販を利用する現代のユーザー全員に対して、アカウントセキュリティの重要性を再認識させる警鐘となりました。
企業側の強固なシステム防壁はもちろん不可欠ですが、個々の利用者によるパスワード管理の徹底や定期的な利用明細確認といった自衛の積み重ねが、デジタル資産とプライバシーを守る最大の盾となります。少しでも不安を感じた方は、今すぐログイン設定を見直し、安全なコレクターライフを維持していきましょう。 (出典: まんだらけ 不正アクセス(Yahoo!ニュース))


情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
